IBM เปิดตัวโซลูชันรักษาความปลอดภัยสำหรับ AI Agents ในองค์กร
IBM ยกระดับความปลอดภัยให้ AI Agents ผ่าน HashiCorp Vault และ watsonx Orchestrate เพื่อควบคุมการเข้าถึงข้อมูลและตรวจสอบการทำงานของ AI ในระบบธุรกิจ
สรุปข่าว
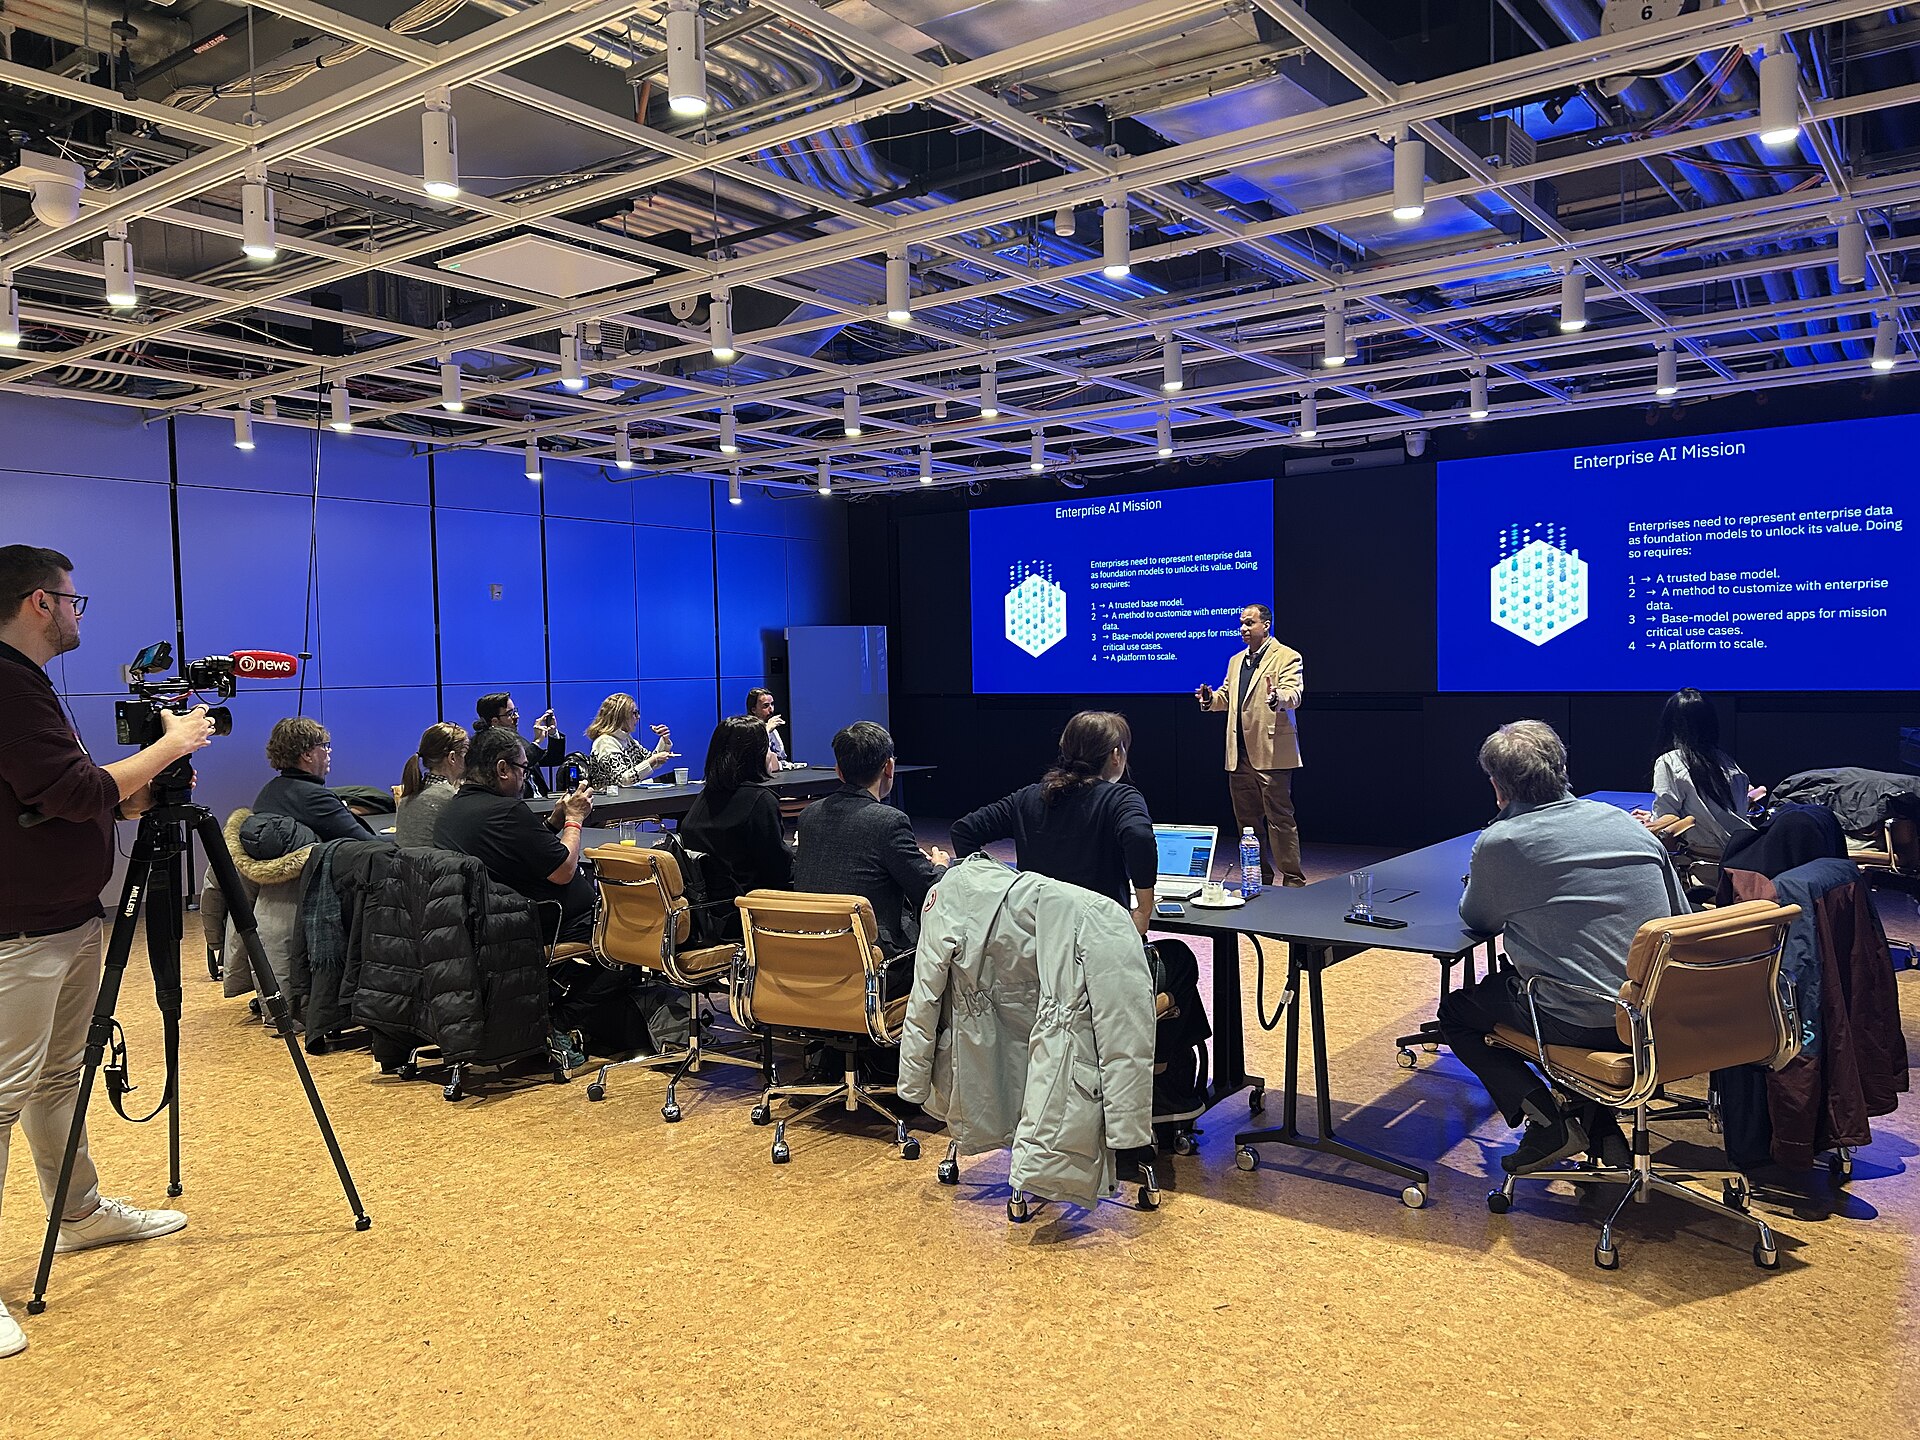
IBM ประกาศเปิดตัวความสามารถใหม่ในการกำกับดูแลและรักษาความปลอดภัยสำหรับ AI Agents ในระดับองค์กรที่งาน TechXchange 2026 โดยเน้นการยืนยันตัวตน การควบคุมสิทธิ์การเข้าถึง และการประเมินประสิทธิภาพการทำงานของ AI
โซลูชันนี้ช่วยให้องค์กรสามารถตรวจสอบและควบคุม AI Agents ที่ทำงานข้ามแพลตฟอร์มต่างๆ เช่น Amazon Bedrock, Microsoft Foundry และ Google Gemini ได้จากจุดเดียว เพื่อลดความเสี่ยงจากการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต
การควบคุมความปลอดภัยด้วย HashiCorp Vault
IBM ได้ขยายขีดความสามารถของ HashiCorp Vault เพื่อรองรับ AI Agents โดยเฉพาะ ด้วยการออกสิทธิ์การเข้าถึงแบบจำกัดเวลาและหมุนเวียนข้อมูลประจำตัวโดยอัตโนมัติ
ระบบนี้ช่วยให้องค์กรสามารถกำหนดขอบเขตการทำงานของ AI ให้สอดคล้องกับหลักการ least-privilege และสามารถเพิกถอนสิทธิ์การเข้าถึงได้ทันทีหากพบพฤติกรรมที่ผิดปกติหรืออยู่นอกเหนือขอบเขตที่ได้รับอนุญาต
การบริหารจัดการผ่าน watsonx Orchestrate
watsonx Orchestrate ทำหน้าที่เป็นศูนย์กลางในการค้นหาและตรวจสอบ AI Agents ที่ถูกสร้างขึ้นในสภาพแวดล้อมที่หลากหลาย เพื่อให้ทีมไอทีเห็นภาพรวมของ AI ทั้งหมดในองค์กร
นอกจากนี้ยังมีฟีเจอร์ sandbox สำหรับแยกการทำงานของ AI ที่มีความเสี่ยง รวมถึงระบบ kill switch เพื่อหยุดการทำงานของ Agent ทันทีหากเกิดข้อผิดพลาด พร้อมระบบติดตามต้นทุนการใช้งานโทเคนและโมเดลแบบเรียลไทม์
ผลกระทบ เชิงบวก
การเพิ่มฟีเจอร์ความปลอดภัยระดับองค์กรช่วยลดอุปสรรคในการนำ AI ไปใช้งานจริง ซึ่งจะช่วยเพิ่มความเชื่อมั่นให้กับลูกค้าองค์กรและส่งเสริมการเติบโตของรายได้ในกลุ่มซอฟต์แวร์ของ IBM
สิ่งที่ต้องติดตาม
- การนำไปใช้งานจริงของลูกค้าองค์กร
- ผลตอบรับจากผู้ใช้งานในกลุ่ม Fortune 500
หุ้นที่เกี่ยวข้อง
เรียบเรียงเป็นภาษาไทยโดยกองบรรณาธิการ ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน